통화 데이터 보안: 암호화·접근통제·보관 기준 정리
통화 데이터 보안은 오가는 동안의 암호화, 저장된 뒤의 암호화와 접근 통제, 정해진 기간이 지나면 지우는 보관 정책 세 축으로 봅니다. AI가 녹음을 받아쓰고 요약하며 늘어난 데이터를 어떻게 지킬지, 서비스를 고를 때 물어볼 질문까지 정리했습니다.
통화 데이터 보안은 세 축으로 나눠 보면 정리가 쉽습니다. 오가는 동안에는 신호와 음성을 암호화해 중간에서 엿듣지 못하게 하고, 머무는 동안에는 녹음·전사·요약을 암호화해 저장하며 필요한 사람만 열어 보게 하고 그 기록을 남기며, 때가 되면 정해진 보관 기간에 맞춰 지웁니다. AI 전화가 보편화되면서 한 통의 통화에서 녹음 파일, 전사 텍스트, AI 요약, 업무 시스템으로 보낸 사본까지 여러 데이터가 생기므로 이 세 축을 데이터마다 적용해야 합니다. 한국AI통신은 통화를 직접 전달하는 기간통신사업자로서 통신비밀 보호 의무를 지고 있으며, 이 글은 그 관점에서 기업이 확인할 기준을 정리합니다.
한 통의 통화가 남기는 것
| 데이터 | 생기는 곳 | 위험 |
|---|---|---|
| 신호(SIP) | 교환기와 장비 사이 | 누가 누구에게 걸었는지 노출 |
| 음성(RTP) | 통화 중 실시간 | 도청 |
| 녹음 파일 | 저장소 | 대화 전체 유출 |
| 전사 텍스트 | 음성 인식 처리 | 검색·복사가 쉬워 확산 |
| AI 요약 | AI 처리 | 메신저·CRM으로 복제 |
| 통화 기록 | 교환기·데이터베이스 | 번호와 시간 패턴 노출 |
데이터가 많아질수록 지킬 곳도 늘어납니다. 그래서 보안의 첫걸음은 "꼭 필요한 데이터만 만든다"입니다. 녹음이 필요 없는 업무라면 녹음을 끄고, 요약만 필요하다면 요약을 어디로 보낼지 좁히는 것이 가장 확실한 보호입니다.
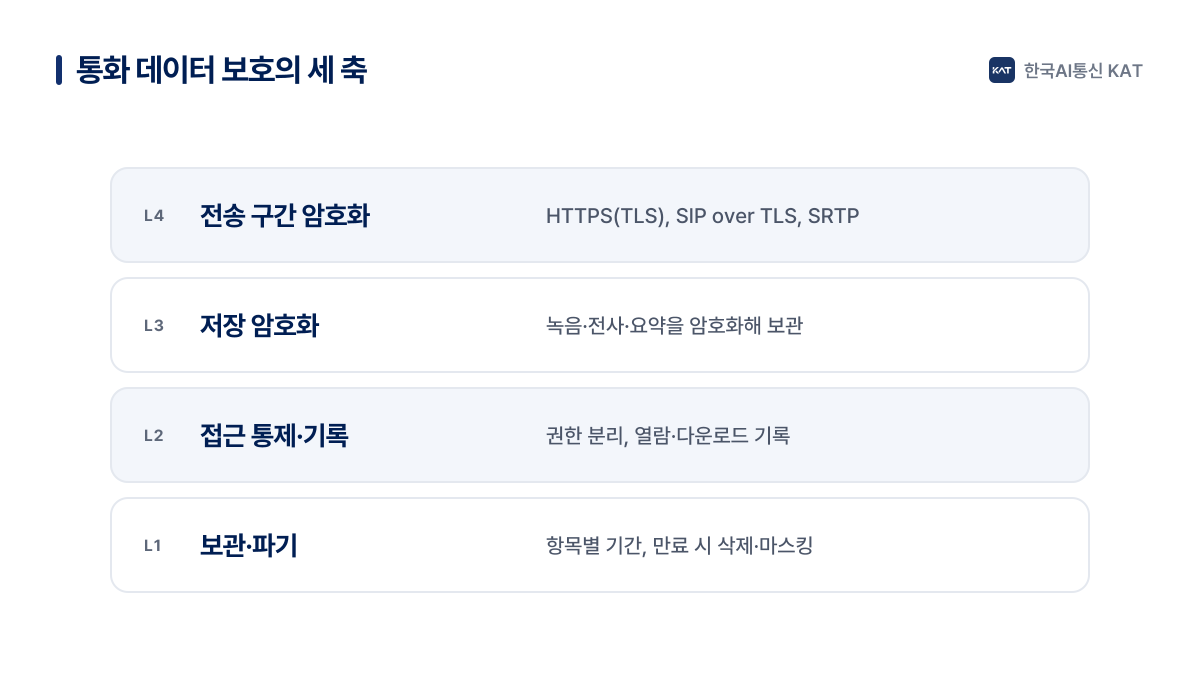
오가는 동안: 전송 구간 암호화
인터넷전화의 통화는 길마다 보호 방식이 다릅니다.
- 앱·웹과 서버: HTTPS(TLS)로 암호화합니다. 지금은 기본입니다.
- 통화 신호: SIP를 TLS 위에서 주고받으면(SIP over TLS) 누가 누구에게 거는지 같은 정보가 보호됩니다.
- 음성: SRTP는 RTP 음성 조각을 암호화하는 표준입니다. WebRTC 기반 앱에서는 DTLS로 키를 나눠 갖는 DTLS-SRTP가 기본 방식입니다.
- 통신사 망 연동 구간: 통신사업자의 교환기와 다른 통신사 전화망 사이는 관련 법령과 사업자 간 기준에 따라 보호합니다.
회사 교환기를 SIP 트렁크로 붙인다면, 그 트렁크가 TLS와 SRTP를 지원하는지, 허용 IP를 좁힐 수 있는지 확인하세요. 음성 패킷이 오가는 원리는 RTP와 음성 코덱 기초에 있습니다.
머무는 동안: 저장 암호화와 접근 통제
전송 암호화만으로는 저장소 자체가 노출되는 상황을 막을 수 없습니다. 그래서 저장된 데이터에도 별도의 보호가 필요합니다.
- 1저장 암호화: 녹음 파일과 전사 텍스트처럼 민감한 데이터는 암호화해 저장합니다. AES-256처럼 널리 검증된 표준 방식을 씁니다.
- 2권한 분리: 운영자, 상담원, 관리자, 개발자가 볼 수 있는 범위를 나눕니다. 상담원이 다른 팀의 녹음까지 들을 필요는 없습니다.
- 3접근 기록: 누가 언제 어떤 녹음을 듣거나 내려받았는지 남깁니다. 사고가 났을 때 범위를 확인하는 근거가 됩니다.
- 4최소 노출: 화면과 로그에서 전화번호와 이름 일부를 가리고, 결제 정보는 결제대행사가 처리하게 해 직접 보관하지 않습니다.
때가 되면: 보관 기간과 파기
데이터는 목적을 다하면 지우는 것이 원칙입니다. 보관 기간은 항목마다 다르게 정합니다. 녹음처럼 민감하고 큰 데이터는 응대 확인과 분쟁 대비에 필요한 기간만 두고, 결제 기록처럼 다른 법이 보관을 요구하는 데이터는 그 기간을 지키며, 통계에 필요한 기록은 기간이 지나면 식별 정보를 가려 숫자만 남깁니다. 지운 사실도 증명할 수 있어야 하므로, 파기 일시와 항목을 기록하되 그 기록에는 개인정보를 담지 않습니다.
법적 측면의 원칙은 통화 녹음과 개인정보: 기업이 알아야 할 것에서 다룹니다.
한국AI통신의 현재 기준
한국AI통신이 공개하고 있는 보안 관련 사실은 다음과 같습니다. 세부 내용과 업데이트는 보안·신뢰 페이지에서 확인하세요.
| 항목 | 현재 상태 |
|---|---|
| 통신사업자 자격 | 기간통신사업(제1호-01-25-0027호), 특수한 유형의 부가통신사업(제3-01-25-0010호) |
| 녹취 보관 | 통화 녹취는 12개월 보관한 뒤 파기 |
| 데이터 처리 위치 | 클라우드(AWS)에서 운영, 음성 인식과 AI 처리 일부는 외부 AI 사업자에 위탁하며 국외 이전 포함 |
| 수탁사 목록 | 공개 예정 |
| 개인정보 보관·파기 | 내부 절차 운영, 공개용 문서 준비 중 |
| ISMS-P | 인증 준비 중 |
| ISO 27001 | 준비 중 |
서비스별로 공개된 기준도 있습니다. 예를 들어 제로콜의 개인정보 처리방침과 보안 정책에는 앱·웹 통신의 TLS 암호화, 통화 전문(STT)의 AES-256 암호화 저장, 결제수단 정보는 결제대행사를 통해 처리하고 직접 보관하지 않는다는 내용이 적혀 있습니다. 세부 내용은 zerocall.kr에서 확인할 수 있습니다.
서비스를 고를 때 물어볼 질문
- 통화 신호와 음성이 전송 구간에서 암호화되나요? 어느 구간까지인가요?
- 녹음·전사·요약은 암호화해 저장하나요?
- 우리 회사 안에서 직원별로 녹음 열람 권한을 나눌 수 있나요?
- 열람·다운로드 기록이 남나요?
- 항목별 보관 기간은 얼마이고, 기간이 지나면 어떻게 파기하나요?
- AI 처리를 외부 사업자나 해외에서 하나요? 수탁사는 어디인가요?
- 보안 인증을 보유하고 있거나 준비 중인가요?
- 보안 질의서에 답해 줄 수 있나요?
보안 질의서가 있다면 문의로 보내 주시면 한국AI통신이 항목별로 답합니다.
자주 묻는 질문
통화 내용은 전송 중에 어떻게 보호되나요?
일반적으로 앱·웹과 서버 사이는 TLS로, 통화 신호는 SIP over TLS로, 음성은 SRTP(WebRTC에서는 DTLS-SRTP)로 암호화합니다. 통신사업자 교환기와 다른 통신사 전화망 사이는 관련 법령과 사업자 간 기준에 따라 보호됩니다. 서비스마다 적용 구간이 다르니 직접 확인하세요.
통화 녹음 파일은 얼마나 보관해야 하나요?
녹음은 응대 확인과 분쟁 대비에 필요한 기간만 보관하고 기간이 지나면 파기하는 것이 원칙입니다. 한국AI통신은 통화 녹취를 12개월 보관한 뒤 파기하는 것을 기준으로 하며, 서비스별 세부 기간은 각 서비스의 개인정보 처리방침에 있습니다.
AI가 통화를 처리하면 데이터가 해외로 가나요?
AI 처리를 어디서 하느냐에 따라 다릅니다. 한국AI통신은 음성 인식과 AI 처리 일부를 외부 AI 사업자에게 위탁하며 여기에는 국외 이전이 포함됩니다. 서비스를 고를 때는 수탁사와 이전 국가가 처리방침에 공개되어 있는지 확인하세요.
한국AI통신은 보안 인증을 받았나요?
한국AI통신은 ISMS-P 인증과 ISO 27001을 준비하고 있습니다. 현재 보유한 자격과 진행 상황은 katel.kr의 보안·신뢰 페이지에 공개되어 있고, 그 밖의 항목은 보안 질의서로 문의할 수 있습니다.
- #통화 보안
- #암호화
- #접근 통제
- #데이터 보관
- #개인정보